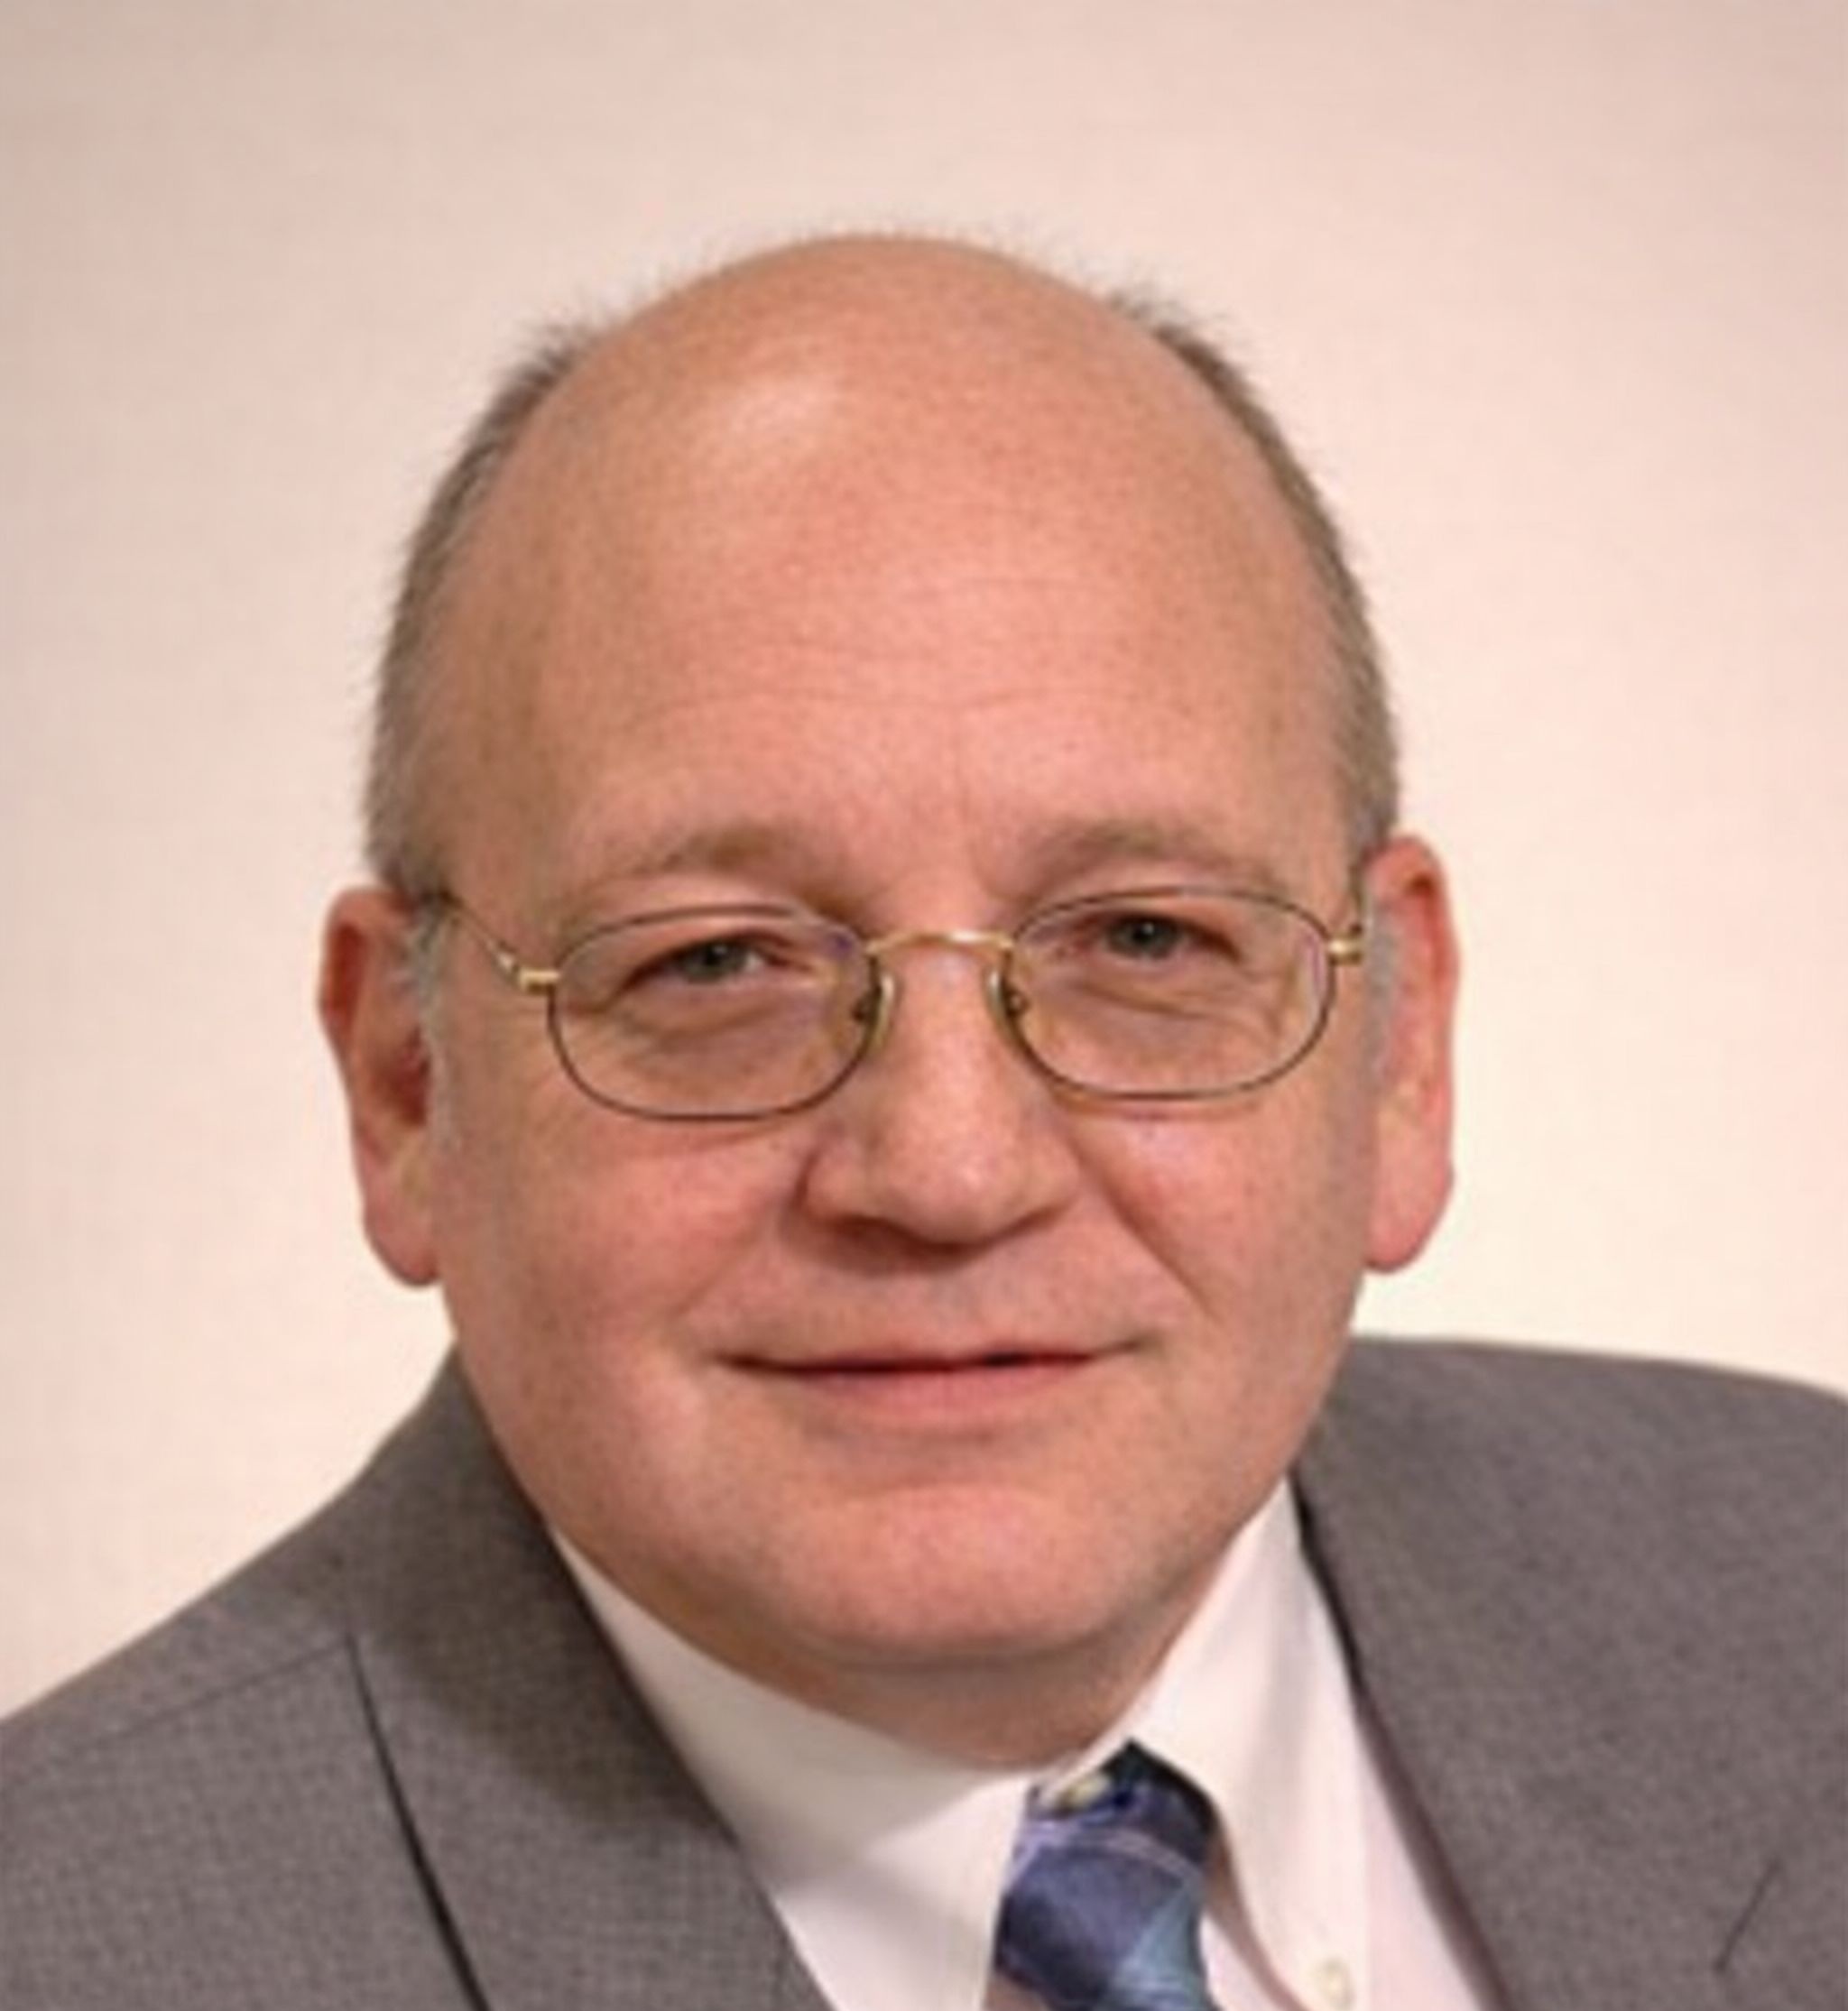
Robert Riedzek
Sofort verfügbar
Senior-Beratung Informationssicherheit: ISMS, ISO 27001, BSI IT-Grundschutz, Sicherheitskonzepte, KRITIS/NIS2, Audit Readiness
Allgemeine Informationen
- Aktuelle Position
- Selbständiger Berater Informationssicherheit
- Aktuelle Firma
- IT-Management & Consulting
- Ausbildung / Abschluss
- Dipl.-Ing. Verfahrenstechnik
- Startdatum
- ASAP / ab sofort
- Auslastung / Workload
- Vollzeit / Teilzeit
- Remote
- Ausschließlich remote
Kenntnisse
Sprachen
- Deutsch
- Tschechisch
- Englisch
- Französisch
Skills
Eigene Skills
- Audit Readiness
- B3S
- BSI IT-Grundschutz
- BSI Standard 200-1
- BSI Standard 200-2
- BSI Standard 200-3
- BSI Standard 200-4
- Fachliche Teilprojektleitung Informationssicherheit
- Informationssicherheit Bundesbehörden
- Informationssicherheit Landesbehörden
- Informationssicherheitsrichtlinien
- ISMS
- ISMS Gap-Analyse
- ISMS Review; ISMS Weiterentwicklung
- ISO 27005
- IT-Grundschutz-Check
- KRITIS
- Management- und Entscheidungsnachweise
- Maßnahmenmanagement
- Modellierung von Informationsverbünden
- NIS-2
- Qualitätssicherung von Sicherheitsdokumentation
- Risikoanalyse
- Risikobehandlung
- Risikomanagement
- Rollen- und Governance-Modelle
- Schutzbedarfsfeststellung
- Security Governance
- Security Policies
- Sicherheitskonzepte
- Statement of Applicability (SoA)
- Strukturanalyse
- VS-NfD Geheimschutz Verschlusssachenanweisung (VSA); BSI IT-Grundschutz CON.11.1
- Zertifizierungsvorbereitung ISO 27001
- § 8a BSIG
Berufs- und Projekthistorie
Seit 2001 bin ich als selbstständiger Senior-Berater für Informationssicherheit und ISMS tätig. Mein Schwerpunkt liegt auf Konzeption, Aufbau, Weiterentwicklung und Qualitätssicherung auditfähiger ISMS- und Sicherheitsstrukturen nach ISO 27001 und BSI IT-Grundschutz. Dazu gehören Sicherheitskonzepte, Risikoanalysen, Risikobehandlung, Governance- und Nachweisstrukturen sowie Audit- und Zertifizierungsvorbereitung. In meinen Projekten habe ich regelmäßig auch die fachliche Teilprojektleitung Informationssicherheit übernommen – mit fachlicher Steuerung, Koordination von Arbeitspaketen, Qualitätssicherung und Schnittstellenabstimmung. Diese Rolle ist auch für künftige Projekte ausdrücklich möglich und erwünscht, sofern sie benötigt wird.
Von 10/2021 bis 12/2024 war ich für das Bundesverwaltungsamt als Senior-Berater und fachlicher Teilprojektleiter Informationssicherheit tätig. Im VS-NfD-geprägten Bundesbehördenumfeld erstellte und qualitätssicherte ich Sicherheitskonzepte nach BSI IT-Grundschutz für komplexe Informationsverbünde und Fachverfahren. Schwerpunkte waren Strukturanalyse, Modellierung, Schutzbedarfsfeststellung, IT-Grundschutz-Check, Risikoanalyse sowie die Ableitung von Sicherheitsanforderungen und Maßnahmen. Geheimschutzanforderungen, CON.11.1 und VSA wurden aus Sicht von IT-Grundschutz und Informationssicherheit berücksichtigt.
Von 08/2018 bis 08/2022 begleitete ich vier große gesetzliche Krankenkassen bei Aufbau und Weiterentwicklung von ISMS nach ISO 27001 im KRITIS-Umfeld. Zu meinen Aufgaben gehörten ISMS-Architektur, methodische Qualitätssicherung, Risikoanalysen nach ISO 27005, Risikobehandlung, Maßnahmenplanung, Statement of Applicability, B3S-Einordnung und Zertifizierungsvorbereitung. Auch hier war ich als fachlicher Teilprojektleiter Informationssicherheit tätig. Alle beteiligten Krankenkassen wurden erfolgreich nach ISO 27001 zertifiziert.
Von 01/2013 bis 04/2017 war ich im Auftrag von Thales Deutschland als Senior-Berater, alleiniger ISMS-Architekt und fachlicher Teilprojektleiter Informationssicherheit für die landesweite Einführung des Digitalfunks bei den Landespolizeibehörden NRW tätig. Ich konzipierte und etablierte ein ISMS nach BSI IT-Grundschutz für einen großen, verteilten Informationsverbund mit fünf Landesrechenzentren, 47 Kreispolizeibehörden, rund 450 Dienststellen und ca. 57.000 Mitarbeitenden. Parallel begleitete ich den Aufbau eines ISO-27001-basierten ISMS im betroffenen Thales-Geschäftsbereich.
Nach einer geplanten beruflichen Auszeit von 02/2025 bis 02/2026 mit Weiterbildung zu NIS2, KI-Governance und ISO 42001 bin ich seit 03/2026 wieder aktiv. Ergänzend bin ich als Trainer und Seminarleiter für Informationssicherheit tätig; mein Schwerpunkt bleibt die freiberufliche fachlich-konzeptionelle Projektberatung einschließlich fachlicher Teilprojektleitung Informationssicherheit. Keine disziplinarische Führungsverantwortung und keine organisatorische Gesamtprojektleitung.
Ausbildung und Zertifikate
Ausbildung
- Diplom-Ingenieur (Dipl.-Ing.) Verfahrenstechnik
- Technische Hochschule Leuna-Merseburg
- Abschluss: 1992
- Studienschwerpunkt: Anlagentechnik
- Diplomarbeit: Entwicklung wissensbasierter Software zur Konfiguration von Anlagen
- Mitarbeit in einem universitären Forschungsprojekt zur Angriffserkennung durch Analyse von Schadsoftware (Malware)
Zertifikate und Qualifikationen – Informationssicherheit / Audit / KRITIS / BCM
- ISMS-Auditor nach ISO 27001
- CISSP
- Prüfverfahrenskompetenz nach § 8a Abs. 3 BSIG – Kritische Infrastrukturen
- BSI IT-Grundschutz Praktiker 200-x
- BSI IT-Grundschutz-Berater – Teilnahme Aufbauseminar
- BSI BCM Praktiker
Methoden / Tools / IT-Service-Management
- HiScout Grundschutz & Customizing
- ITIL Expert
- ITIL Service Manager
- ITIL Foundation
- MCSE
- MCSE Security
Regulierung / KI-Governance
- NIS-2-Spezialist
- KI-Manager
- KI-Beauftragter
- AI Officer
Standort
Bitte einloggen, um Standort anzuzeigen
Kontaktdaten
Mehr Kontaktdaten mit Premium
Pakete ansehen
Für dieses Profil sind weitere Kontaktdaten hinterlegt, die mit einem passenden Premium-Paket sichtbar werden.
Weitere Informationen
Einsatzprofil und bevorzugte Aufgaben
Selbstständiger Senior-Berater für Informationssicherheit seit 2001. Bevorzugter Einsatz in fachlich-konzeptionellen Projekten mit Schwerpunkt auf Analyse, Konzeption, Review, Qualitätssicherung sowie prüfungs- und nachweisnahen Arbeitspaketen. Die Übernahme einer fachlichen Teilprojektleitung für Informationssicherheit ist ausdrücklich möglich und erwünscht; keine disziplinarische Führungsverantwortung und keine organisatorische Gesamtprojektleitung.
Selbstständiger Senior-Berater für Informationssicherheit seit 2001. Bevorzugter Einsatz in fachlich-konzeptionellen Projekten mit Schwerpunkt auf Analyse, Konzeption, Review, Qualitätssicherung sowie prüfungs- und nachweisnahen Arbeitspaketen. Die Übernahme einer fachlichen Teilprojektleitung für Informationssicherheit ist ausdrücklich möglich und erwünscht; keine disziplinarische Führungsverantwortung und keine organisatorische Gesamtprojektleitung.
Projekterfahrung und Zusammenarbeit
Projekterfahrung besteht insbesondere in Bundes- und Landesbehörden, Polizeibehörden, KRITIS-Organisationen, gesetzlichen Krankenkassen, Finanzwirtschaft sowie Industrie- und Technologieunternehmen. Die Zusammenarbeit erfolgt typischerweise mit ISB/CISO, Fachbereichen, IT, Revision, Prüfern, Management und externen Dienstleistern.
Projekterfahrung besteht insbesondere in Bundes- und Landesbehörden, Polizeibehörden, KRITIS-Organisationen, gesetzlichen Krankenkassen, Finanzwirtschaft sowie Industrie- und Technologieunternehmen. Die Zusammenarbeit erfolgt typischerweise mit ISB/CISO, Fachbereichen, IT, Revision, Prüfern, Management und externen Dienstleistern.
Verfügbarkeit, Arbeitsweise und Sprachen
Aktuell stehe ich für neue Remote-Projekte im DACH-Raum zur Verfügung. Meine Arbeitsweise ist strukturiert, normorientiert und auf nachvollziehbare, praxisgerechte und auditfähige Ergebnisse ausgerichtet. Sprachen: Deutsch (Muttersprache), außerdem Englisch, Französisch, Tschechisch und Russisch.
Aktuell stehe ich für neue Remote-Projekte im DACH-Raum zur Verfügung. Meine Arbeitsweise ist strukturiert, normorientiert und auf nachvollziehbare, praxisgerechte und auditfähige Ergebnisse ausgerichtet. Sprachen: Deutsch (Muttersprache), außerdem Englisch, Französisch, Tschechisch und Russisch.
Vergütung
- Stundensatz
- 100 – 130 € / Stunde
- Tagessatz
- 800 – 1.040 € / Tag